KUALITAS LAPORAN KEUANGAN
(Studi Empiris pada Perusahaan Kimia dan Farmasi yang Terdaftar di Bursa Efek Indonesia Tahun 2018)
Oleh:
MONIKA BUDIMAN NIM: 1660030010
TESIS
Disampaikan kepada:
Program Studi Magister Akuntansi Sebagai Bagian Dari Persyaratan Untuk Memperoleh Gelar
Magister Akuntansi
PROGRAM STUDI MAGISTER AKUNTANSI SEKOLAH TINGGI ILMU EKONOMI Y.A.I
JAKARTA
2019
ii Ekonomi Y.A.I.
Nama : MONIKA BUDIMAN NIM : 1660030010
Menyatakan bahwa Tesis yang saya tulis ini adalah hasil karya saya sendiri dan belum pernah diajukan untuk memperoleh Gelar Kesarjanaan di Perguruan Tinggi manapun, dan sepanjang pengetahuan saya dalam Tesis ini tidak terdapat karya atau pendapat yang pernah ditulis atau diterbitkan oleh orang lain kecuali yang dirujuk dalam Tesis ini secara tertulis disebutkan dalam Daftar Pustaka.
Jakarta, 02 Januari 2019
MONIKA BUDIMAN Meterai
Tanda Tangan
iii
Tanggal, 02 Januari 2019 Program Studi Magister Akuntansi Sekolah Tinggi Ilmu Ekonomi Y.A.I
Menerima Tesis Yang Ditulis Oleh MONIKA BUDIMAN Dengan Judul:
“PENGARUH PENGENDALIAN INTERNAL, AUDIT INTERNAL, RISK BASED AUDIT, KOMITE AUDIT DAN WHISTLEBLOWING SYSTEM
TERHADAP PENCEGAHAN KECURANGAN (FRAUD) SERTA IMPLIKASINYA PADA LAPORAN KEUANGAN”
(Studi Empiris Pada Perusahaan Kimia dan Farmasi Yang Terdaftar di Bursa Efek Indonesia Tahun 2018)
Sebagai bagian dari persyaratan untuk memperoleh gelar (Magister Akuntansi M.Ak.)
Dr. Sudjono, M.Acc Pembimbing I
Dr. Choirul Anwar, MBA.,MAFIS.,CPA Pembimbing 2
Mengetahui,
(Hendri, SE., MBA, Ph.D)
Ketua Program Studi Magister Akuntansi
iv
Tanggal, 25 Februari 2019 Program Studi Magister Akuntansi Sekolah Tinggi Ilmu Ekonomi Y.A.I
Menerima Tesis Yang Ditulis Oleh MONIKA BUDIMAN Dengan Judul:
“PENGARUH PENGENDALIAN INTERNAL, AUDIT INTERNAL, RISK BASED AUDIT, KOMITE AUDIT DAN WHISTLEBLOWING SYSTEM
TERHADAP PENCEGAHAN KECURANGAN (FRAUD) SERTA IMPLIKASINYA PADA LAPORAN KEUANGAN”
(Studi Empiris Pada Perusahaan Kimia dan Farmasi Yang Terdaftar di Bursa Efek Indonesia Tahun 2018)
Sebagai bagian dari persyaratan untuk memperoleh gelar (Magister Akuntansi M.Ak.)
Dr. Wawan Subawan, MM Ketua Penguji
Dr. Sudjono, M.Acc Penguji 1
Dr. Choirul Anwar, MBA.,MAFIS.,CPA Penguji 2
Mengetahui,
(Dr. Reschiwati, SE.,MM.,Ak.,CA) Ketua STIE Y.A.I
v
terhadap pencegahan kecurangan (fraud) serta implikasinya pada kualitas laporan keuangan. Responden dalam penelitian ini adalah komite audit, auditor internal, manajer, supervisor dan staf bidang akuntansi yang bekerja di perusahaan kimia dan farmasi yang terdaftar di Bursa Efek Indonesia.
Populasi dalam penelitian ini adalah 12 perusahaan di sub sektor kimia dan 10 perusahaan di sub sektor farmasi yang terdaftar di Bursa Efek Indonesia tahun 2018. Sumber data yang digunakan adalah data primer dengan metode pengumpulan data menggunakan kuesioner. Sampel yang diambil terdiri dari 7 perusahaan di sub sektor kimia dan 5 perusahaan di sub sektor farmasi dengan jumlah 180 responden sesuai dengan jumlah sampel yang memenuhi kriteria purposive sampling, diterima kembali dan dapat diolah sebanyak 154 kuesioner (85,6%). Teknik analisis yang digunakan ialah Structural Equation Modeling (SEM) dan diolah dengan alat bantu software Lisrel 8.8. Data yang dihasilkan normal dan memenuhi uji kecocokan model (goodness of fit).
Hasil penelitian ini menunjukkan bahwa secara parsial pengendalian internal, audit internal, risk based audit dan komite audit berpengaruh positif dan signifikan terhadap pencegahan kecurangan (fraud), sedangkan whistleblowing system secara parsial berpengaruh negatif dan tidak signifikan terhadap pencegahan kecurangan (fraud). Namun secara simultan, pengaruh langsung pengendalian internal, audit internal, risk based audit, komite audit dan whistleblowing system terhadap pencegahan kecurangan (fraud) memiliki pengaruh positif dan signifikan. Kemudian hasil penelitian ini juga menunjukkan secara parsial pengendalian internal, audit internal, whistleblowing system dan pencegahan kecurangan (fraud) berpengaruh positif dan signifikan terhadap kualitas laporan keuangan sedangkan risk based audit berpengaruh positif namun tidak signifikan dan komite audit berpengaruh negatif dan tidak signifikan terhadap kualitas laporan keuangan. Namun secara simultan, pengaruh tidak langsung pengendalian internal, audit internal, risk based audit, komite audit, whistleblowing system terhadap kualitas laporan keuangan melalui pencegahan kecurangan (fraud) memiliki pengaruh positif dan signifikan.
Kata Kunci: pengendalian internal, audit internal, risk based audit, komite audit, whistleblowing system, pencegahan kecurangan (fraud), kualitas laporan keuangan.
vi
ABSTRACT
The study aims to determine the influence of internal control, internal audit, risk based audit, audit committee and whistleblowing system on the prevention of fraud and its implications to the quality of financial reports.
Respondents in this study were the audit committee, internal auditors, managers, supervisors and accounting staff working in chemical and pharmaceutical companies listed on the Indonesia Stock Exchange.
The population in this study was 12 companies in the chemical sub- sector and 10 companies in the pharmaceutical sub-sector listed on the Indonesia Stock Exchange in 2018. The sources of data were primary data and the method of collecting data using a questionnaire. The sample consisted of 7 companies in the chemical sub-sector and 5 companies in the pharmaceutical sub-sector with a total of 180 respondents according to the number of samples that met the criteria of purposive sampling. The received back questionnaires and processed was 154 (85.6%). The analysis technique used was Structural Equation Modeling (SEM) and processed with software tools Lisrel 8.8. Data generated is normal and satisfies the model of goodness of fit.
The results of this study indicate that partially internal control, internal audit, risk based audit and audit committee have a positive and significant effect on fraud prevention, while the whistleblowing system partially has a negative and insignificant effect on fraud prevention. But simultaneously, the direct influence of internal control, internal audit, risk based audit, audit committee and whistleblowing system on fraud prevention has a positive and significant effect.
Then the results of this study also show partially internal control, internal audit, whistleblowing system and fraud prevention have a positive and significant effect on the quality of financial reports while risk based auditing has a positive but not significant effect and the audit committee has a negative and insignificant effect on the quality of financial reports. But simultaneously, the indirect influence of internal control, internal audit, risk based audit, audit committee, whistleblowing system on the quality of financial reports through prevention of fraud has a positive and significant effect.
Keywords: internal control, internal audit, risk based audit, audit committee, whistleblowing system, fraud prevention, quality of financial reports.
vii
melimpahkan rahmat dan karunia-Nya sehingga penulis dapat menyelesaikan penyusunan tesis dengan judul Pengaruh Pengendalian Internal, Audit Internal, Risk Based Audit, Komite Audit dan Whistleblowing System terhadap Pencegahan Kecurangan (Fraud) serta Implikasinya pada Kualitas Laporan Keuangan. Penyusunan tesis ini disusun sebagai salah satu syarat untuk mencapai gelar Magister Akuntansi pada program Strata-2 Jurusan Akuntansi Keuangan, Sekolah Tinggi Ilmu Ekonomi Y.A.I Jakarta.
Dalam penyelesaian proposal tesis ini, penulis banyak mendapatkan bantuan dan bimbingan dari berbagai pihak. Untuk itu penulis menyampaikan ucapan terima kasih setulusnya kepada:
1. H. Julius Syukur sebagai Ketua Yayasan Administrasi Indonesia (YAI).
2. Dr. Reschiwati SE.,MM.,Ak.,CA. selaku Ketua Sekolah Tinggi Ilmu Ekonomi Y.A.I
3. Hendri, SE., MBA, Ph.D selaku Ketua Program Studi Magister Akuntansi Sekolah Tinggi Ilmu Ekonomi Y.A.I yang telah memberi motivasi dan bimbingan sehingga penulis dapat menyelesaikan studinya dengan baik.
4. Dr. Sudjono M.Acc selaku Dosen Pembimbing 1 yang bersedia meluangkan waktu untuk memberikan arahan sehingga penulisan tesis ini dapat diselesaikan dengan baik.
5. Dr. Choirul Anwar, MBA., MAFIS., CPA selaku Dosen Pembimbing 2 yang telah memberikan banyak bantuan, motivasi bimbingan dan ilmu tambahan dalam menyelesaikan penulisan tesis.
6. Dr. J. Sumarno, MM, Ak yang telah memberi arahan dan dukungan dalam menyelesaikan penulisan tesis.
7. Drs. Soeprijadi, M.Ak yang telah memberikan arahan dalam mengolah data penelitian.
viii
9. Orang tua dan sahabat-sahabat atas segala perhatian, semangat dan doa yang telah diberikan kepada penulis sehingga penulis dapat menyelesaikan tesis ini serta teman-teman tercinta kelas magister akuntansi STIE Y.A.I, semua pihak yang telah membantu penulis dalam penyusunan tesis ini yang tidak dapat penulis sebutkan satu persatu.
Dengan keterbatasan pengalaman, ilmu maupun pustaka yang ditinjau, penulis menyadari bahwa tesis ini masih banyak kekurangan dan kelemahan. Oleh sebab itu, penulis sangat mengharapkan kritik dan saran agar tesis ini lebih sempurna serta sebagai masukan bagi penulis untuk penelitian dan penulisan karya ilmiah di masa yang akan datang.
Akhir kata, penulis berharap tesis ini memberikan manfaat bagi pembaca terutama untuk pengembangan ilmu pengetahuan.
Jakarta, 02 Januari 2019 Penulis
(Monika Budiman)
ix
PERNYATAAN KEASLIAN TESIS ... ii
LEMBAR PERSETUJUAN TESIS ... iii
TANDA LULUS UJIAN TESIS ... iv
ABSTRAK ... v
ABSTRACT ... vi
KATA PENGANTAR ... vii
DAFTAR ISI ... ix
DAFTAR TABEL ... xiv
DAFTAR GAMBAR ... xvi
DAFTAR LAMPIRAN ... xviii
BAB I PENDAHULUAN A. Latar Belakang Penelitian ... 1
B. Identifikasi Masalah ... 9
C. Pembatasan Masalah ... 11
D. Rumusan Masalah ... 11
E. Tujuan Penelitian ... 13
F. Manfaat Penelitian ... 14
BAB II TINJAUAN TEORITIS DAN PENGEMBANGAN HIPOTESIS A. Deskripsi Teori ... 16
1. Teori Dasar (Grand Theory) ... 16
a. Teori Keagenan (Agency Theory) ... 16
b. Teori Kegunaan Informasi (Decision-Usefulness Theory) ... 18
x
c. Risk based Audit ... 35
d. Komite Audit ... 41
e. Whistleblowing system ... 46
f. Pencegahan Kecurangan (fraud) ... 53
g. Kualitas Laporan Keuangan ... 60
B. Penelitian Terdahulu ... 70
C. Hubungan Antar Variabel ... 75
1. Hubungan Pengendalian Internal dengan Pencegahan Kecurangan (fraud) ... 75
2. Hubungan Audit Internal dengan Pencegahan Kecurangan (fraud) ... 76
3. Hubungan Risk based Audit dengan Pencegahan Kecurangan (fraud) ... 77
4. Hubungan Komite Audit dengan Pencegahan Kecurangan (fraud) ... 78
5. Hubungan Whistleblowing system dengan Pencegahan Kecurangan (fraud) ... 79
6. Hubungan Pengendalian Internal, Audit Internal, Risk based Audit, Komite Audit, dan Whistleblowing system dengan Pencegahan Kecurangan (fraud) ... 80
7. Hubungan Pengendalian Internal dengan Kualitas Laporan Keuangan ... 81
8. Hubungan Audit Internal dengan Kualitas Laporan Keuangan ... 82
9. Hubungan Risk based Audit dengan Kualitas Laporan Keuangan ... 83
10. Hubungan Komite Audit dengan Kualitas Laporan Keuangan ... 84
xi
Kualitas Laporan Keuangan ... 85
13. Hubungan Pengendalian Internal, Audit Internal, Risk based Audit, Komite Audit dan Whistleblowing system dengan Kualitas Laporan Keuangan Melalui Pencegahan Kecurangan (fraud) ... 86
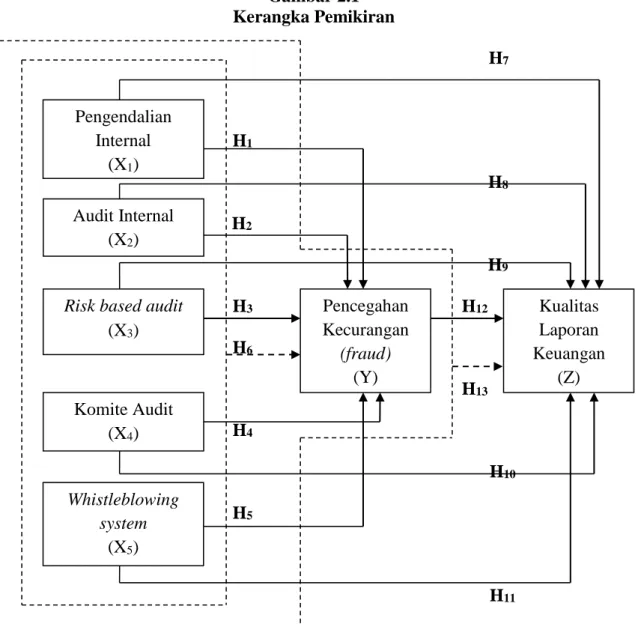
D. Kerangka Pemikiran ... 87
E. Hipotesis Penelitian ... 88
BAB III METODE PENELITIAN A. Jenis Penelitian ... 90
B. Populasi dan Sampel ... 91
1. Populasi ... 91
2. Sampel ... 91
C. Operasionalisasi Variabel Penelitian... 94
1. Definisi Konseptual Variabel ... 94
a. Variabel Eksogen (X)... 95
b. Variabel Intervening (Y) ... 97
c. Variabel Endogen (Z) ... 97
2. Definisi Operasional Variabel ... 98
a. Variabel Eksogen (X) ... 98
b. Variabel Intervening (Y) ... 100
c. Variabel Endogen (Z) ... 100
3. Pengukuran Variabel ... 101
D. Jenis Data dan Sumber Data ... 106
1. Jenis Data ... 106
2. Sumber Data ... 106
E. Teknik Pengumpulan Data ... 107
F. Metode Analisis Data ... 108
xii
b. Uji Reliabilitas ... 114
3. Uji Normalitas Data ... 115
4. Analisis Jalur (Path Analysis) ... 117
5. Analisis SEM ... 122
a. Model Pengukuran (Measurement Model)/CFA ... 124
b. Model Struktural (Structural Model) ... 129
c. Langkah-langkah SEM ... 132
6. Uji Hipotesis ... 143
a. Uji Parsial (Uji-t) ... 143
b. Uji Simultan (Uji-F) ... 144
c. Koefisien Determinasi ... 145
d. Analisis Variabel Mediator/Intervening ... 145
BAB IV ANALISIS DAN PEMBAHASAN HASIL PENELITIAN A. Deskripsi Sampel Penelitian ... 150
B. Tingkat Pengembalian Kuesioner ... 151
C. Karakteristik Profil Responden ... 152
D. Analisis Data dan Hasil Penelitian ... 154
1. Statistik Deskriptif ... 154
2. Uji Kualitas Data ... 157
a. Uji Validitas ... 157
b. Uji Reliabilitas ... 161
3. Uji Normalitas Data ... 163
4. Analisis SEM ... 165
a. Analisis Confirmatory Factor Analysis (CFA) ... 165
1) CFA Variabel Pengendalian Internal (X1)... 165
2) CFA Variabel Audit Internal (X2) ... 172
3) CFA Variabel Risk Based Audit (X3) ... 178
xiii
7) CFA Variabel Kualitas laporan Keuangan (Z) ... 201
b. Analisis SEM Full Model ... 207
c. Pengujian Model Struktural ... 216
5. Uji Hipotesis ... 220
a. Uji Parsial (Uji-t) ... 220
b. Uji Simultan (Uji-F) ... 224
c. Koefisien Determinasi ... 226
d. Analisis Variabel Mediator ... 227
E. Pembahasan Hasil Penelitian ... 232
BAB V KESIMPULAN, KETERBATASAN DAN REKOMENDASI A. Kesimpulan ... 245
B. Keterbatasan ... 251
C. Rekomendasi ... 252
DAFTAR PUSTAKA ... 254
LAMPIRAN-LAMPIRAN ... 265
xiv
Tabel 2.1 Ringkasan Penelitian Terdahulu ... 70
Tabel 3.1 Kriteria Purposive Sampling Perusahaan ... 93
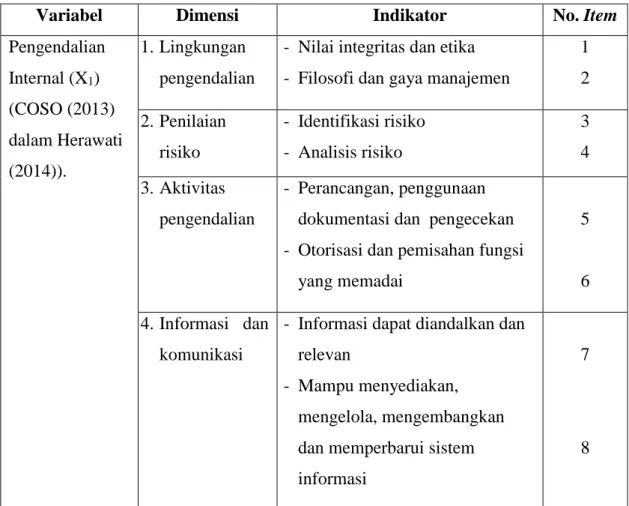
Tabel 3.2 Kisi-kisi Instrumen ... 101
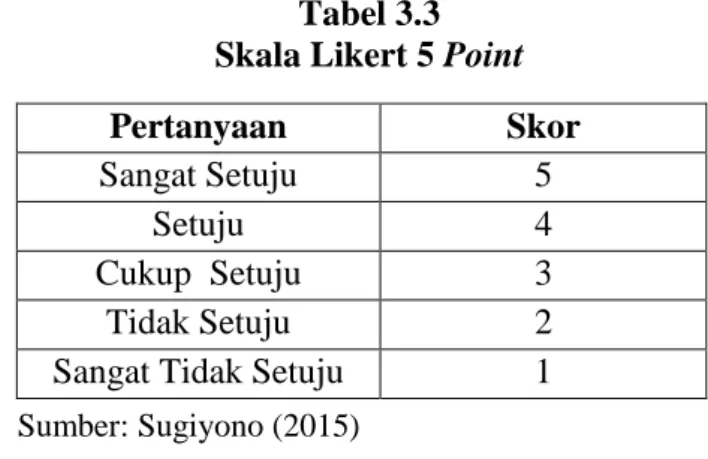
Tabel 3.3 Skala Likert 5 Point ... 108
Tabel 3.4 Loading Factor yang signifikan berdasarkan ukuran sampel ... 127
Tabel 3.5 Kriteria Kecocokan Keseluruhan Model ... 141
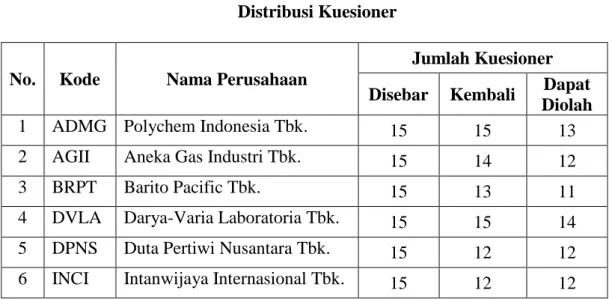
Tabel 4.1 Distribusi Kuesioner ... 150
Tabel 4.2 Rincian Jumlah Sampel dan Tingkat Pengembalian ... 151
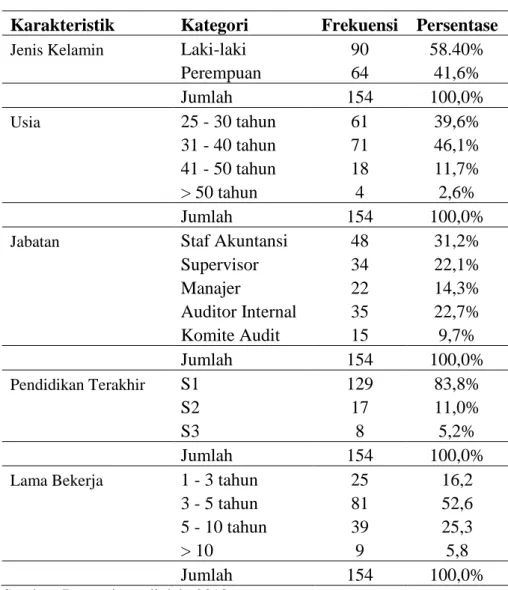
Tabel 4.3 Profil Responden ... 152
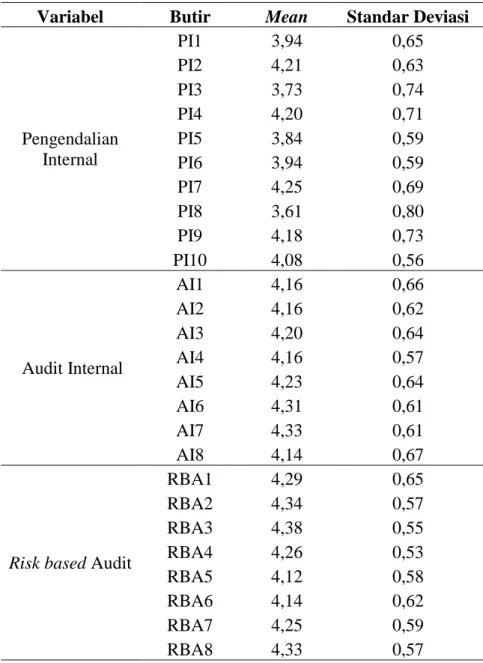
Tabel 4.4 Statistik Deskriptif ... 154
Tabel 4.5 Hasil Uji Validitas Pengendalian Internal ... 157
Tabel 4.6 Hasil Uji Validitas Audit Internal ... 158
Tabel 4.7 Hasil Uji Validitas Risk Based Audit ... 158
Tabel 4.8 Hasil Uji Validitas Komite Audit ... 159
Tabel 4.9 Hasil Uji Whistleblowing System ... 159
Tabel 4.10 Hasil Uji Pencegahan Kecurangan (Fraud) ... 160
Tabel 4.11 Hasil Uji Kualitas Laporan Keuangan ... 161
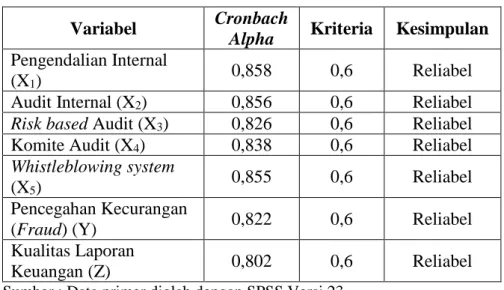
Tabel 4.12 Hasil Uji Reliabilitas ... 162
Tabel 4.13 Hasil Uji Normalitas Data Univariate Normality ... 163
Tabel 4.14 Uji Reliabilitas Pengendalian Internal-Indikator ke Dimensi ... 171
Tabel 4.15 Uji Reliabilitas Pengendalian Internal-Dimensi ke Variabel .... 172
Tabel 4.16 Uji Reliabilitas Audit Internal-Indikator ke Dimensi... 177
Tabel 4.17 Uji Reliabilitas Audit Internal-Dimensi ke Variabel ... 178
Tabel 4.18 Uji Reliabilitas Risk Based Audit-Indikator ke Dimensi ... 183
Tabel 4.19 Uji Reliabilitas Risk Based Audit -Dimensi ke Variabel ... 184
Tabel 4.20 Uji Reliabilitas Komite Audit-Indikator ke Dimensi ... 189
Tabel 4.21 Uji Reliabilitas Komite Audit-Dimensi ke Variabel ... 189
xv
Dimensi ... 200
Tabel 4.25 Uji Reliabilitas Pencegahan Kecurangan (Fraud)-Dimensi ke Variabel ... 201
Tabel 4.26 Uji Reliabilitas Kualitas Laporan Keuangan-Indikator ke Dimensi ... 206
Tabel 4.27 Uji Reliabilitas Kualitas Laporan Keuangan-Dimensi ke Variabel ... 206
Tabel 4.28 Uji Reliabilitas Full Model - Dimensi Ke Variabel ... 215
Tabel 4.29 Goodness of Fit Indices Full Model ... 217
Tabel 4.30 Hasil Uji-t ... 221
Tabel 4.31 Hasil Uji-F ... 225
xvi
Gambar 2.1 Kerangka Pemikiran ... 87
Gambar 3.1 Diagram Alur Hubungan Kausal ... 133
Gambar 3.2 Diagram Jalur Struktural ... 134
Gambar 3.3 Diagram Jalur Full Model ... 136
Gambar 3.4 Variabel Mediator Penuh/Full... 146
Gambar 3.5 Variabel Mediator Sebagian/Partial ... 146
Gambar 3.6 Analisis Pemeriksaan Variabel Mediator ... 148
Gambar 4.1 CFA Variabel Pengendalian Internal– Standardized Solution .. 166
Gambar 4.2 CFA Variabel Pengendalian Internal– T-Values ... 166
Gambar 4.3 CFA Variabel Audit Internal– Standardized Solution ... 173
Gambar 4.4 CFA Variabel Audit Internal– T-Values ... 173
Gambar 4.5 CFA Variabel Risk Based Audit– Standardized Solution ... 179
Gambar 4.6 CFA Variabel Risk Based Audit– T-Values ... 179
Gambar 4.7 CFA Variabel Komite Audit– Standardized Solution ... 185
Gambar 4.8 CFA Variabel Komite Audit– T-Values ... 185
Gambar 4.9 CFA Variabel Whistleblowing System– Standardized Solution 190 Gambar 4.10 CFA Variabel Whistleblowing System – T-Values ... 190
Gambar 4.11 CFA Variabel Pencegahan Kecurangan (Fraud)–Standardized Solution ... 195
Gambar 4.12 CFA Variabel Pencegahan Kecurangan (Fraud)– T-Values ... 196
Gambar 4.13 CFA Variabel Kualitas Laporan Keuangan– Standardized Solution ... 201
Gambar 4.14 CFA Variabel Kualitas Laporan Keuangan– T-Values ... 202
Gambar 4.15 Diagram Lintasan Basic (Hybrid) Full Model dalam Standardized Solution ... 207
Gambar 4.16 Diagram Lintasan Basic (Hybrid) Full Model dalam T-Values 208 Gambar 4.17 Diagram Lintasan Struktural Full Model dalam Standardized Solution ... 218
xvii
Gambar 4.20 Diagram Jalur Pengaruh Langsung AI ke KLK dan Pengaruh
Tidak Langsung dengan Mediasi PKF ... 228 Gambar 4.21 Diagram Jalur Pengaruh Langsung RBA ke KLK dan Pengaruh
Tidak Langsung dengan Mediasi PKF ... 229 Gambar 4.22 Diagram Jalur Pengaruh Langsung KA ke KLK dan Pengaruh
Tidak Langsung dengan Mediasi PKF ... 230 Gambar 4.23 Diagram Jalur Pengaruh Langsung WS ke KLK dan Pengaruh
Tidak Langsung dengan Mediasi PKF ... 231
xviii
Lampiran 1 Kuesioner ... 265
Lampiran 2 Rekapitulasi Data Variabel Pengendalian Internal ... 272
Lampiran 3 Rekapitulasi Data Variabel Audit Internal ... 276
Lampiran 4 Rekapitulasi Data Variabel Risk Based Audit ... 280
Lampiran 5 Rekapitulasi Data Variabel Komite Audit ... 284
Lampiran 6 Rekapitulasi Data Variabel Whistleblowing System ... 288
Lampiran 7 Rekapitulasi Data Variabel Pencegahan Kecurangan (Fraud) 292
Lampiran 8 Rekapitulasi Data Variabel Kualitas Laporan Keuangan ... 296
Lampiran 9 Rekapitulasi Data Responden ... 300
Lampiran 10 Output SPSS 23.0 ... 304
Lampiran 11 Output Lisrel 8.8 ... 308
Lampiran 12 Tabel r (Pearson Product Moment) ... 373
Lampiran 13 Tabel t ... 374
Lampiran 14 Tabel F ... 375
Lampiran 15 Surat Penunjukan Pembimbing Tesis ... 376
Lampiran 16 Kartu Bimbingan Tesis I ... 377
Lampiran 17 Kartu Bimbingan Tesis II ... 378
Lampiran 18 Surat Permohonan Izin Penelitian I ... 379
Lampiran 19 Surat Permohonan Izin Penelitian II ... 380
Lampiran 20 Daftar Riwayat Hidup ... 381
BAB I
PENDAHULUAN
A. Latar Belakang Masalah
Tujuan suatu laporan keuangan adalah untuk memberikan informasi mengenai posisi keuangan, kinerja keuangan, dan arus kas perusahaan yang berguna dalam pengambilan keputusan (IAI 2012). Kualitas suatu laporan keuangan sebuah perusahaan dinilai dari seberapa besar informasi yang disajikan tersebut dapat bermanfaat bagi pengguna laporan keuangan dan sistematika penyusunan laporan keuangan berdasarkan kerangka konseptual serta prinsip-prinsip dasar akuntansi. Kualitas laporan keuangan dikategorikan memenuhi standar apabila informasi yang disajikan didalamnya sesuai dengan kebutuhan pemakainya dalam pengambilan keputusan, dapat dipahami, bebas dari kesalahan material dan pengertian yang menyesatkan, serta dapat dibandingkan dengan periode-periode sebelumnya (Kartadinata, 2016).
Semakin tinggi kualitas laporan keuangan, maka informasi perusahaan semakin yang dihasilkan semakin baik. Mengingat peran manajemen dalam hal pengambilan keputusan berdasarkan laporan keuangan perusahaan adalah hal yang sangat penting, maka kondisi ini dapat membantu pengambilan keputusan oleh manajemen perusahaan menjadi lebih efsien karena semakin kecil asimetri informasi yang terjadi. Namun sekarang tidak sedikit pula
laporan keuangan yang dimanipulasi untuk mendapatkan berbagai keuntungan dan merugikan pihak lain sehingga tidak lagi mencerminkan hasil yang sebenarnya. Fenomena ini adalah bentuk kejahatan ekonomi yang menyebabkan menurunnya kualitas laporan keuangan itu sendiri.
Dapat dilihat bahwa perkembangan akuntansi di era globalisasi membawa manfaat yang banyak bagi masyarakat baik secara material maupun non-material. Banyaknya perusahaan dalam industri manufaktur di berbagai sektor telah memberikan kontribusi yang besar bagi negara. Data Badan Pusat Statistik (BPS) mencatat bahwa sektor industri tetap memberikan kontribusi terbesar terhadap Produk Domestik Bruto (PDB) nasional dengan pencapaian 20,16% pada tahun 2017. Industri pengolahan nonmigas tumbuh sebesar 5,14% pada kuartal IV tahun 2017, lebih tingi dibanding periode yang sama tahun 2016 yang mencapai sekitar 3,91%. Hal ini membuktikan bahwa industri masih menjadi kontributor terbesar PDB nasional (Kontan.co.id 07/02/18).
Namun di sisi lain, gambaran tersebut telah mengakibatkan persaingan usaha yang semakin ketat yakni dengan mencari keuntungan semaksimal mungkin dengan pengorbanan seminimal mungkin. Pada akhirnya persaingan seperti ini telah mengakibatkan persaingan bisnis ke arah yang tidak sehat atau curang. Tidak menutup kemungkinan bahwa kondisi ini menyebabkan terjadinya penyimpangan serta pelanggaran yang menimbulkan konsekuensi besar dan dapat merugikan banyak pihak. Pelanggaran yang paling sering
terjadi seperti korupsi, penyalahgunaan aset dan manipulasi laporan keuangan yang sulit di deteksi oleh internal control perusahaan. (Sastiana, 2016).
Skandal kecurangan dalam pelaporan keuangan yang paling terkenal yaitu Enron, Worldcom dan Xerox. Enron mencatat keuntungan 600 juta Dollar AS padahal perusahaan mengalami kerugian. Skandal ini juga turut melibatkan KAP Arthur Andersen yang menjadi auditor eksternal Enron.
Kasus ini menyebabkan turunnya kepercayaan investor terhadap keandalan dari laporan keuangan dan mengakibatkan 4.000 pegawai Enron kehilangan pekerjaan mereka saat itu. Adapun di Indonesia, skandal kecurangan terbesar yang dilakukan oleh PT Kimia Farma Tbk, juga melakukan manipulasi laba bersih dalam laporan keuangannya tahun 2001. Dalam laporan keuangan tersebut ditemukan adanya salah saji (overstatement) pada laporan laba rugi sebesar Rp 32,7 milyar yang merupakan 2,3% dari penjualan dan 24,7% dari laba bersih.
Tindak kecurangan (fraud) adalah suatu bentuk salah saji yang bersifat material yang mengabaikan prinsip-prinsip kebenaran, mengambil keuntungan sendiri dengan menipu pihak lain sehingga pihak lain tersebut dirugikan (Holmes et al dalam Nurharyanto 2011:110). Kecurangan tidak dapat dianggap remeh karena dapat menimbulkan masalah serius seperti upaya menyembunyikan, memalsukan, memanipulasi dan menyesatkan untuk mengambil keuntungan tidak sah (Abdullahi dan Mansor, 2015). Dengan pandangan yang sama, Wells (2007) dalam Sastiana (2016) menyebutkan bahwa kecurangan akuntansi (fraud) mengacu kepada kesalahan akuntansi
yang dilakukan dengan unsur kesengajaan untuk menyesatkan dan menipu pengguna laporan keuangan.
Salah satu faktor pencegahan kecurangan ialah pengendalian internal.
Suginam (2017) dalam penelitiannya menyatakan bahwa pengendalian internal memiliki peran yang sangat besar di dalam organisasi untuk mengontrol dan menilai aktivitas perusahaan melalui lingkungan pengendalian yang mencakup integritas dan etika, filosofi dan gaya manajemen. Pengendalian internal juga terdiri dari penilaian risiko, aktivitas pengendalian, informasi dan komunikasi serta aktivitas pemantauan.
Pengendalian internal dirancang dan diterapkan untuk menangani risiko kecurangan dalam perusahaan yang diidentifikasi dapat mengancam pencapaian tujuan entitas dalam hal pelaporan keuangan yang andal (Tuanakotta, 2013). Untuk itu pengertian pengendalian ialah untuk memberikan solusi untuk mencegah kemungkinan terjadinya risiko sehingga dapat dideteksi secara dini. Pramudityo (2017) dalam penelitiannya menyebutkan bahwa pengendalian internal memiliki pengaruh positif terhadap kualitas laporan keuangan, namun sebaliknya Widyaningtias (2014) menyatakan bahwa pengendalian internal berpengaruh negatif dan tidak signifikan terhadap kualitas laporan keuangan.
Untuk mendukung pengendalian internal perlu dibentuk suatu departemen pemeriksaan dan pengawasan yaitu audit internal. Seperti yang diketahui bahwa audit internal memiliki independensi yang bebas terhadap semua aktivitas audit, jujur dan objektif serta memiliki keahlian profesional
yang dipercayakan dapat mencegah terjadinya kecurangan. Audit internal juga memiliki lingkup kerja pemeriksaan dan pelaksanaan pekerjaan yang meliputi perencanaan, pengidentifikasian serta evaluasi informasi. Audit internal menelaah apakah kontrol internal dalam suatu manajemen berjalan dengan baik dan efisien, mampu menunjukkan keakuratan dan ketepatan dari sebuah laporan keuangan dan dapat menjelaskan posisi keuangan. Hasil pemeriksaan audit internal diharapkan dapat memberikan informasi yang tepat dan objektif untuk membantu pengambilan keputusan serta dapat meminimalkan kerugian dalam perusahaan.
Hasil penelitian Maliawan, Sujana, dan Diatmika (2017) menunjukkan bahwa audit internal berpengaruh terhadap pencegahan kecurangan (fraud).
Tidak hanya berdampak pada upaya pencegahan fraud, audit internal juga berdampak positif pada pelaporan keuangan. Hal ini seperti yang dinyatakan oleh Pramudityo (2017) dalam penelitiannya yang menemukan adanya pengaruh peran audit internal terhadap kualitas laporan keuangan. Namun hasil penelitian berbeda dipaparkan oleh Widyaningtias (2014) yaitu audit internal tidak berpengaruh terhadap kualitas laporan keuangan.
Sejalan dengan perkembangan bisnis sekarang ini telah mampu membawa perubahan paradigma penerapan audit dari pendekatan pengendalian ke pendekatan audit berbasis risiko (Risk based Audit). Risk based Audit (RBA) adalah metode audit internal untuk memberi keyakinan bahwa risiko pada sebuah organisasi dikelola sesuai dengan batasan risiko (Risk Appetite) yang ditetapkan . Rangkaian kerja dari Risk based Audit
(RBA) meliputi planning, execution audit plan, reporting, review and monitoring. Dalam konsep audit berbasis risiko, risiko yang semakin besar memerlukan perhatian lebih, hal ini dapat menekan penyimpangan apabila perusahaan menerapkan pendekatan audit berdasarkan risiko dengan baik.
Dengan demikian dapat diyakini bahwa aktivitas manajemen risiko perusahaan telah berjalan secara efektif dan efisien (Kumalasari, 2016).
Berdasarkan penelitian Rozali dan Mohammad (2015), diperoleh hasil bahwa semakin meningkatnya pelaksanaan risk based audit maka akan menaikkan tingkat pencegahan fraud.
Seperti yang kita ketahui bahwa di dalam sebuah entitas, ada komite audit yang dibentuk Dewan komisaris yang bertugas membantu menjalankan fungsi pengendalian dan pengawasan. Komite Audit bertanggung jawab memberikan pendapat profesional atas informasi perusahaan serta kegiatan eksternal dan internal perusahaan. Berbagai bentuk kecurangan membuat masyarakat mempertanyakan keberadaan komite audit sebagai puncak pengendali internal perusahaan. Komite audit merupakan salah satu unsur kelembagaan dalam tata kelola perusahaan (Good Corporate Governance) yang diharapkan mampu meningkatkan kualitas pengendalian internal, serta mampu mengoptimalkan mekanisme checks and balances, dengan tujuan memberikan perlindungan maksimal kepada shareholder maupun stakeholder (IKAI, 2010). Gusnardi (2011) dalam penelitiannya mengatakan bahwa komite audit dapat mencegah terjadinya kecurangan (fraud). Selain itu, komite audit juga berpengaruh terhadap kualitas laporan keuangan. Hal ini
seperti yang diutarakan Wulansari (2016) dalam risetnya. Namun terdapat perbedaan dengan hasil penelitian Nugrahani (2015) yang mengatakan bahwa komite audit tidak berpengaruh terhadap kualitas laporan keuangan.
Faktor pencegahan fraud selanjutnya yaitu whistleblowing system.
Organisasi menyadari pentingnya keberadaan whistleblowing dalam mengungkapkan kecurangan atau pelanggaran setelah melihat banyak bukti di awal dekade abad kedua puluh satu (Dyck et al., 2010) dalam Wulandari (2017). Seperti contoh keruntuhan Enron dan Arthur Andersen merupakan suatu fenomena yang terkuak berkat adanya perilaku whistleblowing. Dengan adanya whistleblowing system, maka tersedia mekanisme untuk menyampaikan informasi penting/kritis serta tindak pendeteksian dini.
Whistleblowing system juga dapat memberi masukan kepada entitas atau organisasi untuk fokus ke area kritikal dan kelemahan pengendalian internal kemudian merancang tindakan perbaikan. Perlunya pemahaman atas faktor- faktor yang melandasi niat untuk melaporkan kecurangan (whistleblowing) mengingat pentingnya peran whistleblowing dalam mengungkapkan kecurangan dan berbagai pelanggaran. Dalam penelitian Suastawan, Sudjana dan Sulindawati (2017) dikatakan bahwa whistleblowing berpengaruh terhadap pencegahan kecurangan (fraud) namun berbeda dengan penelitian Cahyo dan Sulhani (2017) yang mengatakan bahwa whistleblowing tidak memiliki pengaruh terhadap pencegahan kecurangan (fraud).
Dengan memperhatikan kasus-kasus yang terjadi diatas, dan mempertimbangkan beberapa faktor yang mempengaruhi pencegahan
tindakan kecurangan atau fraud dengan berbagai hasil yang berbeda-beda dari penelitian sebelumnya, maka peneliti tertarik untuk menguji kembali pengaruh pengendalian internal, audit internal dan komite audit terhadap pencegahan fraud. Tentunya penelitian ini telah banyak dilakukan oleh peneliti sebelumnya dengan batasan dan kombinasi variabel yang berbeda pula. Oleh karena itu penelitian ini dimodifikasi dengan menambahkan variabel lain seperti risk based audit yang berhubungan erat dengan auditor internal. Mengingat belum semua auditor internal di perusahaan yang menggunakan risk based audit, maka peneliti menambahkan risk based audit sebagai variabel lain yang berbeda dengan audit internal dan diyakini dapat memberikan pengaruh terhadap pencegahan fraud serta berimplikasi pada kualitas laporan keuangan. Tidak hanya itu, peneliti juga menambahkan whistleblowing system sebagai variabel bebas yang diyakini memiliki pengaruh terhadap pencegahan kecurangan. Dan yang membedakan dari penelitian-penelitian sebelumnya yakni variabel yang diujikan ini tidak hanya sampai pada pencegahan kecurangan (fraud) tetapi juga berimplikasi pada kualitas laporan keuangan yang dihasilkan perusahaan.
Berdasarkan uraian diatas, maka judul penelitian ini adalah “Pengaruh Pengendalian Internal, Audit Internal, Risk based Audit, Komite Audit dan Whistleblowing system Terhadap Pencegahan Kecurangan (fraud) Serta Implikasinya Pada Kualitas Laporan Keuangan (Studi Empiris Pada Perusahaan Kimia dan Farmasi yang Terdaftar di Bursa Efek Indonesia Tahun 2018).”
B. Identifikasi Masalah
Berdasarkan latar belakang penelitian di atas, maka identifikasi permasalahan yang akan diteliti dapat dirumuskan sebagai berikut:
1. Banyak laporan keuangan yang dimanipulasi sehingga tidak lagi mencerminkan hasil yang sebenarnya.
2. Manipulasi laporan keuangan sebagai bentuk kejahatan ekonomi menyebabkan menurunnya kualitas laporan keuangan.
3. Semakin ketatnya persaingan usaha di sektor industri pada akhirnya mengakibatkan persaingan bisnis ke arah yang tidak sehat atau curang.
4. Persaingan yang tidak sehat/curang yaitu dengan mencari keuntungan yang semaksimal mungkin dengan pengorbanan seminimal mungkin.
5. Banyaknya penyimpangan serta pelanggaran yang menimbulkan konsekuensi besar dan dapat merugikan banyak pihak.
6. Fraud begitu kompleks, yakni seperti korupsi, penyalahgunaan aset dan manipulasi laporan keuangan yang sulit di deteksi.
7. Skandal kecurangan pelaporan keuangan mengakibatkan turunnya kepercayaan investor terhadap keandalan laporan keuangan.
8. Fraud menimbulkan masalah serius karena telah merugikan pihak lain dengan mengambil keuntungan tidak sah.
9. Maraknya praktik kecurangan dalam pelaporan keuangan telah menurunkan kualitas laporan keuangan perusahaan.
10. Berbagai pelanggaran dan kecurangan dalam pelaporan keuangan disebabkan lemahnya pengawasan dan pengendalian internal.
11. Pengendalian internal masih kurang efektif untuk menangkal ancaman atau kemungkinan terjadinya risiko.
12. Masih sedikit penerapan perubahan paradigma pelaksanaan audit dari pendekatan pengendalian ke pendekatan audit berbasis risiko.
13. Dunia mempertanyakan keberadaan peran komite audit sebagai puncak pengendali internal perusahaan.
14. Kurangnya pemahaman atas faktor-faktor yang melandasi niat untuk menjadi whistleblower.
15. Banyak faktor yang menyebabkan terjadinya penipuan dan kecurangan di dalam penyusunan laporan keuangan.
16. Kasus penipuan yang terjadi sebagian besar ialah di perusahaan- perusahaan besar yang terdaftar di Bursa Efek Indonesia.
17. Penipuan terjadi pada berbagai perusahaan dengan frekuensi yang terbilang sering.
18. Masih banyak penelitian yang bias mengenai pengaruh sebab akibat antara faktor-faktor pencegahan kecurangan dengan tindak pencegahan kecurangan itu sendiri.
C. Pembatasan Masalah
Mengingat banyaknya perkembangan yang dapat dibahas dalam permasalahan ini, maka peneliti membatasi pembahasan sebagai berikut:
1. Penelitian variabel independen dilakukan terhadap 5 variabel, yaitu pengendalian internal, audit internal, risk based audit, komite audit dan whistleblowing system terhadap pencegahan kecurangan (fraud) serta implikasinya pada kualitas laporan keuangan.
2. Perusahaan yang diambil sebagai sampel adalah perusahaan kimia dan farmasi yang terdaftar di Bursa Efek Indonesia (BEI) tahun 2018.
3. Jenis penelitian yang digunakan penulis dalam penelitian ini adalah penelitian kausal asosiatif yaitu untuk mengetahui pengaruh sebab akibat antara variabel bebas (independent variable) dengan variabel terikat (dependent variable) baik secara langsung maupun melalui variabel intervening (intervening variable).
D. Rumusan Masalah
Berdasarkan identifikasi masalah, maka masalah yang diteliti dapat dirumuskan sebagai berikut:
1. Apakah pengendalian internal berpengaruh terhadap pencegahan kecurangan (fraud)?
2. Apakah audit internal berpengaruh terhadap pencegahan kecurangan (fraud)?
3. Apakah risk based audit berpengaruh terhadap pencegahan kecurangan (fraud)?
4. Apakah komite audit berpengaruh terhadap pencegahan kecurangan (fraud)?
5. Apakah whistleblowing system berpengaruh terhadap pencegahan kecurangan (fraud)?
6. Apakah pengendalian internal, audit internal, risk based audit, komite audit dan whistleblowing system memiliki pengaruh secara bersama-sama terhadap pencegahan kecurangan (fraud)?
7. Apakah pengendalian internal berpengaruh terhadap kualitas laporan keuangan?
8. Apakah audit internal berpengaruh terhadap kualitas laporan keuangan?
9. Apakah risk based audit berpengaruh terhadap kualitas laporan keuangan?
10. Apakah komite audit berpengaruh terhadap kualitas laporan keuangan?
11. Apakah whistleblowing system berpengaruh terhadap kualitas laporan keuangan?
12. Apakah pencegahan kecurangan (fraud) berpengaruh terhadap kualitas laporan keuangan?
13. Apakah pengendalian internal, audit internal, risk based audit, komite audit dan whistleblowing system memiliki pengaruh secara bersama-sama terhadap kualitas laporan keuangan melalui pencegahan kecurangan (fraud)?
E. Tujuan Penelitian
Berdasarkan rumusan masalah di atas, maka tujuan penelitian ini adalah:
1. Untuk membuktikan secara empiris pengaruh pengendalian internal terhadap pencegahan kecurangan (fraud).
2. Untuk membuktikan secara empiris pengaruh audit internal terhadap pencegahan kecurangan (fraud).
3. Untuk membuktikan secara empiris pengaruh risk based audit terhadap pencegahan kecurangan (fraud).
4. Untuk membuktikan secara empiris pengaruh komite audit terhadap pencegahan kecurangan (fraud).
5. Untuk membuktikan secara empiris pengaruh whistleblowing system terhadap pencegahan kecurangan (fraud).
6. Untuk membuktikan secara empiris pengaruh pengendalian internal, audit internal, risk based audit, komite audit dan whistleblowing system secara bersama-sama terhadap pencegahan kecurangan (fraud).
7. Untuk membuktikan secara empiris pengaruh pengendalian internal terhadap kualitas laporan keuangan.
8. Untuk membuktikan secara empiris pengaruh audit internal terhadap kualitas laporan keuangan.
9. Untuk membuktikan secara empiris pengaruh risk based audit terhadap kualitas laporan keuangan.
10. Untuk membuktikan secara empiris pengaruh komite audit terhadap kualitas laporan keuangan.
11. Untuk membuktikan secara empiris pengaruh whistleblowing system terhadap kualitas laporan keuangan.
12. Untuk membuktikan secara empiris pengaruh pencegahan kecurangan (fraud) terhadap kualitas laporan keuangan.
13. Untuk membuktikan secara empiris pengaruh pengendalian internal, audit internal, risk based audit, komite audit dan whistleblowing system secara bersama-sama terhadap kualitas laporan keuangan melalui pencegahan kecurangan (fraud).
F. Manfaat Penelitian
Manfaat dari penelitian ini dapat ditinjau dari dua aspek, yaitu:
1. Manfaat Teoritis (Keilmuan)
Penelitian ini diharapkan dapat menjadi masukan bagi ilmu pengetahuan terutama yang berhubungan dengan disiplin ilmu ekonomi, khususnya ilmu akuntansi dan pengauditan serta studi aplikasi dengan pengaruh pengendalian internal, audit internal, risk based audit, komite audit dan whistleblowing system serta implikasinya pada kualitas laporan keuangan dengan teori-teori serta literatur-literatur lainnya dalam keadaan sesungguhnya yang ada di perusahaan.
2. Manfaat Praktis
a. Bagi perusahaan: penelitian ini diharapkan dapat menambah informasi bagi manajemen tentang pentingnya penerapan pengendalian internal, peran audit internal, risk based audit, komite audit serta whistleblowing system dalam mencegah kecurangan (fraud) serta implikasinya terhadap kualitas laporan keuangan untuk dijadikan bahan masukan dalam pengambilan keputusan, penyusunan perencanaan dan kebijakan, serta pengendalian yang lebih efektif.
b. Bagi akademisi: hasil penelitian ini diharapkan dapat bermanfaat untuk mengembangkan penelitian dalam bidang akuntansi dan auditing, khususnya meningkatkan pemahaman mengenai pengendalian internal, audit internal, risk based audit, komite audit, whistleblowing system, pencegahan kecurangan (fraud) dan kualitas laporan keuangan, serta sebagai pendukung penelitian-penelitian selanjutnya.
c. Bagi pembaca: hasil penelitian ini diharapkan dapat menjadi referensi sumbangan pemikiran, khususnya dalam bidang akuntansi dan auditing serta membantu meningkatkan kepercayaan pembaca kepada keandalan dan kualitas laporan keuangan yang dihasilkan suatu perusahaan.
BAB II
TINJAUAN TEORITIS DAN PENGEMBANGAN HIPOTESIS
A. Deskripsi Teori
1. Teori Dasar (Grand Theory)
a. Teori Keagenan (Agency Theory)
Prinsip utama teori keagenan ialah hubungan kerja antara dua pihak yaitu pihak yang memberikan wewenang yang disebut prinsipal dengan pihak yang menerima wewenang yang disebut agensi dalam suatu bentuk kerja sama yang dikenal dengan sebutan “nexus of contract”. Teori keagenan dapat diartikan adanya suatu hubungan diantara dua pihak yaitu principal dan agent yang diperintah untuk suatu pekerjaan atau jasa dalam suatu kontrak yang mengatasnamakan prinsipal dan memberikan kebebasan penuh untuk agen dalam menentukan kebijakan yang bermanfaat bagi prinsipal. Prinsipal adalah pihak yang memberikan kontrak kepada agen untuk bekerja sesuai dengan kepentingannya (Jensen dan Meckling, 1976 dalam Mulinda, 2017).
Umumnya prinsipal memiliki tujuan yang berbeda dengan agen.
Prinsipal menginginkan pengembalian (return) yang tinggi atas investasinya, sedangkan agen menginginkan kompensasi yang besar atas hasil kerjanya. Adanya keinginan kompensasi yang tinggi dapat menyebabkan agen melakukan moral hazard. Perbedaan tujuan inilah yang menyebabkan terjadinya conflict of interest di antara pihak agen dan
prinsipal sehingga mendorong terjadinya asimetri informasi di antara kedua belah pihak. Tidak hanya itu, para agen memiliki informasi lebih banyak tentang operasional dan kinerja perusahaan dibandingkan para prinsipal. Hal ini yang menimbulkan kesempatan (opportunity) agen untuk melakukan manipulasi.
Teori agensi memuat tiga asumsi sifat manusia yaitu mementingkan diri sendiri, memiliki daya pikir terbatas tentang masa mendatang dan selalu menghindari risiko. Ketiga sifat manusia tersebut menyebabkan informasi yang dihasilkan tidak dapat dijamin reliabilitasnya dan penyampaian informasi biasanya diterima tidak sesuai dengan kondisi yang sebenarnya atau disebut sebagai informasi asimetris (Eisenhardt, 1989 dalam Suginam, 2017). Berdasarkan asumsi sifat dasar manusia, manusia juga dikenal dengan sifat oportunistik misalnya manajer akan lebih mendahulukan kepentingan pribadinya dibandingkan dengan kepentingan pemilik. Agen sendiri akan berusaha mencari keuntungannya seperti insentif atau bonus dari perusahaan dengan berbagai cara termasuk memanipulasi data di laporan keuangan. Praktik-praktik kecurangan pelaporan keuangan demikian akan menimbulkan konflik antara principal dan agent.
b. Teori Kegunaan Informasi (Decision-Usefulness Theory)
Teori ini berhubungan dengan variabel dependen yang digunakan dalam penelitian ini yaitu kualitas laporan keuangan. Semakin baik kualitas suatu laporan keuangan maka informasi yang dihasilkan juga semakin relevan dan reliabel sehingga dapat digunakan untuk pengambilan keputusan oleh manajemen. Adapun paradigma kegunaan keputusan (decision usefulness) pertama kali digunakan oleh Chambers.
Ia mengemukakan bahwa sebaiknya terdapat sistem yang menyediakan informasi untuk pembuatan keputusan. Sistem penyajian informasi secara formal akan menyesuaikan dua konsep umum. Pertama, system seharusnya konsisten secara logika dan tidak ada aturan yang dapat bertentangan dengan aturan lainnya. Kedua, oleh pemakai laporan akuntansi sendiri, adanya kerelevanan antara informasi yang dihasilkan dengan berbagai keputusan yang dibuat dan diharapkan dapat digunakan (Belkoui, 2001).
Teori kegunaan keputusan informasi akuntansi menjadi referensi bagi penyusunan kerangka konseptual FASB (Financial Accounting Standard Boards) yakni SFAC (Statement of Financial Accounting Concepts) yang berlaku di Amerika Serikat (Staubus, 2002 dalam Sukmaningrum, 2012). Ia juga mengatakan teori ini pada tahap awal disebut sebagai a theory of accounting to investors. Fungsi informasi akuntansi yang tercermin dalam laporan keuangan terdiri atas komponen-komponen yang perlu dipertimbangkan oleh para penyaji informasi sebelum digunakan
untuk memenuhi kebutuhan pengambil keputusan yang akan menggunakannya.
Qualitative Characteristics of Accounting Information dalam SFAC No. 2 mencakup kualitas primer, kandungannya dan kualitas sekunder.
Kualitas primer dari informasi yang berguna dalam pengambilan keputusan ekonomi adalah nilai relevan (relevance) dan reliabilitas (reliability). Nilai relevan berarti adanya kapasitas informasi untuk membuat perbedaan dalam pengambilan keputusan. Sedangkan reliabilitas meyakinkan informasi tersebut mewakili apa yang disajikan serta bebas dari kesalahan dan bias. Kandungan kualitas primer meliputi komponen-komponen kandungan nilai relevan, yaitu nilai umpan balik (feed-back value), nilai prediktif (predictivevalue) dan tepat waktu (timeliness), kemudian komponen-komponen kandungan reliabilitas, yaitu netralitas (neutrality), dapat diperiksa (verifiability) dan penggambaran yang senyatanya (representational faithfullness).
Selanjutnya yang dimaksud kualitas sekunder yaitu menjadi penghubung antara kualitas primer, yaitu taat asas (consistency) dan komparabilitas (comparability).
2. Teori Operasional (Operasional Theory) a. Pengendalian Internal
Samuel Johnson dalam Tunggal (2013) mengemukakan pengertian awal pengendalian internal ialah sebagai “daftar atau akun yang dipegang oleh seorang karyawan/pegawai, yang masing-masing dapat diperiksa oleh karyawan/pegawai lain.” Istilah sebelumnya yang digunakan adalah sistem pengendalian internal, sistem pengawasan internal dan struktur pengendalian internal. Mulai tahun 2001 istilah resmi yang digunakan IAI adalah pengendalian internal (Sukrisno Agoes, 2012:100).
The Commitee of Sponsoring Organizations of The Treadway Commission (COSO) dalam Executive Summary (2013:3) mendefinisikan pengendalian internal sebagai berikut:
“Internal control is a process, effected by an entity’s board of directors, management, and other personnel, designed to providen reasonable assurance regarding the achievement of objectives relating to operations, reporting, and compliance.”
Berdasarkan rumusan COSO tersebut, bahwa definisi pengendalian internal adalah proses, yang dilakukan oleh dewan direksi, manajemen, dan personil lainnya dari entitas/perusahaan yang dirancang untuk memberikan jaminan yang wajar dan keyakinan memadai mengenai pencapaian tujuan operasi, pelaporan, dan kepatuhan.
COSO (2013:3) dalam framework terbarunya menyatakan mengenai tujuan pengendalian yang mencakup tujuan operasi, tujuan pelaporan dan tujuan ketaatan. Tujuan operasi berhubungan dengan efektivitas dan efisiensi operasi entitas, mencakup tujuan kinerja operasional dan
keuangan, serta untuk menjaga harta perusahaan. Tujuan pelaporan berhubungan dengan dengan pelaporan keuangan dan non-keuangan internal dan eksternal dan dapat meliputi keandalan, ketepatan waktu, transparansi, atau ketentuan lainnya sebagaimana ditetapkan oleh regulator, pembuat standar yang diakui, atau kebijakan entitas.
Sementara itu, tujuan ketaataan berhubungan dengan ketaatan terhadap hukum dan peraturan yang menjadi subjek organisasi.
Menurut COSO (2013:4) komponen pengendalian internal dalam Internal Control-Integrated Framework antara lain sebagai berikut:
1) Lingkungan Pengendalian (Control Environment)
Lingkungan pengendalian adalah seperangkat standar, proses, dan struktur yang memberikan landasan atau pedoman pelaksanaan pengendalian internal di seluruh organisasi. Lingkungan pengendalian terdiri dari nilai-nilai integritas dan etika organisasi, parameter yang memungkinkan dewan direksi untuk melaksanakan tanggung jawab pengawasan dan ketelitian dalam ukuran kinerja, insentif/bonus, dan penghargaan untuk meningkatkan akuntabilitas kinerja.
Selanjutnya, COSO (2013:7) menyatakan, bahwa terdapat 5 (lima) prinsip untuk mendukung lingkungan pengendalian, yaitu (a) dewan direksi, manajemen, dan personil lainnya dari entitas menunjukkan komitmen terhadap integritas dan nilai-nilai etika; (b) dewan direksi menunjukkan independensi dalam pengawasan kinerja pengendalian;
(c) penetapan struktur, jalur pelaporan, wewenang dan tanggung
jawab oleh manajemen dengan pengawasan dewan direksi; (d) adanya komitmen pengembangan individu yang kompeten; (e) pertanggungjawaban setiap individu atas tugas dan tanggung jawab pengendalian internal.
2) Penilaian Risiko (Risk Assessment)
Penilaian risiko merupakan kegiatan yang dilakukan oleh manajemen dalam mengidentifikasi, menganalisis atau memperkirakan suatu risiko dari situasi yang bisa didefinisikan dengan jelas ataupun potensi dari suatu ancaman. Risiko dapat berasal dari dalam (aktivitas tertentu seperti karyawan tidak terlatih, kurang cakap, atau perubahan dalam tanggung jawab manajemen sehingga tidak efektifnya dewan direksi dan tim audit) atau risiko dari luar perusahaan (tantangan dari pesaing, kemajuan teknologi, perubahan kondisi ekonomi, peraturan pemerintah, dan bencana alam).
Adapun menurut COSO (2013:4) disebutkan bahwa pengertian penilaian risiko (risk assessment) ialah kemungkinan bahwa suatu peristiwa/kejadian akan terjadi dan mempengaruhi pencapaian tujuan secara negatif. Penilaian risiko merupakan proses berulang dan secara dinamis menilai dan menelaah risiko dalam pencapaian tujuan. Risiko dianggap relatif sama terhadap toleransi risiko yang ditetapkan untuk mencapai tujuan di seluruh organisasi. Sehingga dapat dikatakan bahwa penilaian risiko menjadi landasan atau pedoman untuk menetapkan cara pengelolaan risiko.
Selanjutnya, COSO (2013:7) menjelaskan mengenai prinsip- penilaian risiko yaitu (a) penetapan tujuan untuk memungkinkan pengidentifikasian dan penilaian risiko; (b) pengidentifikasian dan analisis risiko sebagai pedoman pengelolaan risiko; (c) pertimbangan kemungkinan adanya penipuan dalam menilai risiko; (d) penilaian perubahan yang signifikan dalam pengendalian internal.
3) Aktivitas Pengendalian (Control Activities)
COSO (2013:5) menjelaskan mengenai kegiatan pengendalian melalui kebijakan, standar dan prosedur yang membantu memastikan bahwa pencapaian tujuan telah dilakukan sesuai arahan manajemen untuk mengidentifikasi risiko. Kegiatan pengendalian dilakukan di semua tingkat organisasi, di berbagai tahap dalam proses bisnis serta di lingkungan teknologi.
COSO (2013:7) mengemukakan prinsip-prinsip dalam organisasi dalam aktivitas pengendalian, yaitu sebagai berikut (a) pengembangan aktivitas pengendalian untuk memitigasi risiko pencapaian sasaran pada tahap yang dapat diterima; (b) pengembangan aktivitas pengendalian umum atas teknologi; (c) penerapan aktivitas pengendalian melalui standar kebijakan sesuai yang diharapkan dan penerapan prosedur-prosedur ke dalam tindakan.
4) Informasi dan komunikasi (Information and Communication)
Informasi dibutuhkan oleh seluruh tingkatan manajemen untuk pengambilan keputusan dan memastikan ketaatan terhadap kebijakan
yang telah ditentukan. Infomasi yang berkualitas diidentifikasi, diterima, diproses dan dilaporkan oleh sistem informasi. Komunikasi menjadi sarana penyampaian pesan bahwa karyawan harus ikut ambil bagian dalam pengendalian internal. Komunikasi mencakup sistem informasi dan juga dalam bentuk tindakan manajemen.
Menurut COSO (2013:5) informasi dibutuhkan bagi organisasi dalam pelaksanaan tanggung jawab pengendalian dan mendukung pencapaian tujuannya. Manajemen menghasilkan informasi yang relevan dan berkualitas baik dari sumber internal maupun eksternal untuk mendukung fungsi komponen lain dari kontrol internal.
Komunikasi merupakan proses terus menerus, berulang untuk menyediakan, berbagi dan memperoleh informasi yang dibutuhkan.
COSO (2013:7) juga menegaskan prinsip-prinsip komponen informasi dan komunikasi dalam organisasi yaitu (a) penggunaan informasi yang berkualitas dan yang relevan untuk mendukung fungsi pengendalian; (b) mengkomunikasikan informasi, tujuan dan tanggung jawab untuk pengendalian internal; (c) adanya komunikasi dengan pihak eksternal tentang hal-hal yang berpengaruh pada fungsi internal control.
5) Aktivitas Pemantauan (Monitoring Acivities)
Aktivitas pengawasan atau pemantauan berhubungan dengan penilaian atas mutu pengendalian internal secara berkesinambungan yang menjadi umpan terhadap perbaikan kegiatan organisasi.
Pemantauan dilakukan untuk memastikan bahwa pengendalian telah berjalan sebagaimana mestinya, berorientasi pada peraturan yang berlaku dan dimodifikasi sesuai perkembangan kondisi perusahaan (Hery:2013:93).
Menurut COSO (2013:5) aktivitas pemantauan dapat dikatakan sebagai evaluasi yang sedang berjalan, dirancang ke dalam proses bisnis di berbagai tingkat entitas, memberikan informasi tepat waktu.
Adapun evaluasi dilakukan secara berkala dan bervariasi berdasarkan penilaian risiko, efektivitas evaluasi yang sedang berlangsung dan pertimbangan manajemen.
Menurut COSO (2013) yang diadopsi Herawati (2014), secara ringkas indikator pengendalian internal dapat dijelaskan sebagai berikut:
1. Lingkungan Pengendalian
a. Nilai integritas dan etika, yaitu dengan memelihara etika dalam organisasi dan menegakkan kedisiplinan sebagaimana mestinya.
b. Filosofi dan gaya manajemen, yaitu dalam pengambilan keputusan pimpinan instansi perlu memperhatikan risiko dan pimpinan instansi perlu bertindak adil serta tidak memihak pada salah satu pihak.
2. Penilaian risiko
a. Identifikasi risiko yang menghambat tujuan instansi secara efektif dan efisien dari pihak internal maupun eksternal.
b. Analisis risiko dengan menentukan dan mengatasi dampak risiko yang telah teridentifikasi.
3. Aktivitas pengendalian
a. Perancangan dan penggunaan dokumentasi dengan benar serta melakukan pengecekan secara independen dengan pemantauan pihak internal dan eksternal.
b. Otorisasi dan pemisahan fungsi yang memadai dengan menetapkan ketentuan dan syarat otorisasi serta mengawasi seluruh kejadian maupun aspek transaksi tidak hanya dikendalikan oleh satu orang.
4. Informasi dan komunikasi
a. Memiliki informasi yang dapat diandalkan dan relevan baik informasi keuangan maupun non keuangan.
b. Mampu menyediakan berbagai bentuk dan sarana komunikasi, mengelola, mengembangkan dan memperbarui sistem informasi.
5. Pemantauan
a. Melakukan pemantauan yang dilaksanakan secara berkelanjutan (pengelolaan rutin, supervisi, dilakukan pembandingan, rekonsiliasi dan tindakan lain terkait dalam pelaksanaan tugas).
b. Melakukan evaluasi terpisah (penilaian sendiri, pengujian efektivitas sistem pengendalian internal yang dapat dilakukan oleh aparat pengawasan intern atau pihak eksternal lainnya dan dilakukan review) dan menindaklanjuti rekomendasi review.
b. Audit Internal
Pengertian audit internal menurut Hery (2017:238) adalah :
“Audit internal adalah suatu fungsi penilaian dan pemeriksaan intenal untuk melaksanakan kegiatan penilaian dalam suatu entitas untuk mengukur, menguji dan mengevaluasi aktivitas-aktivitas bidang akuntansi, keuangan dan bidang-bidang operasi sebagai wujud pelayanan terhadap organisasi perusahaan.”
Menurut Sukrisno Agoes (2013:204) pengertian audit internal yaitu:
“Audit Internal adalah suatu pemeriksaan yang dilaksanakan oleh bagian internal audit perusahaan, terhadap laporan keuangan dan catatan akuntansi perusahaan maupun kepatuhan terhadap kebijakan manajemen puncak dan ketaatan terhadap regulator dan ketentuan-ketentuan ikatan profesi yang berlaku.”
Sawyer (2009:28) mengemukakan fungsi audit internal yaitu :
“Suatu fungsi penilaian yang bebas dalam suatu organisasi, untuk mempelajari dan menilai kegiatan-kegiatan perusahaan dan memberikan saran-saran kepada manajemen dengan tujuan keefektifan pelaksanaan tanggung jawab manajemen.”
Adapun fungsi audit internal mengenai pelaksanaan kerja audit internal yaitu membantu manajer mengelola perusahaan seperti membahas ketepatan pelaksanaan pengendalian akuntansi, keuangan serta operasi; menilai kualitas pelaksanaan tugas dan tanggung jawab, meyakinkan apakah harta perusahaan dipertanggungjawabkan dengan baik dan kemungkinan risiko kerugian dapat diminimalisasi, memberi keyakinan bahwa pelaksanaan sesuai dengan prosedur yang ditetapkan, meyakinkan tingkat kepercayaan akuntansi.
Sukrisno Agoes (2013:205) menjelaskan tujuan audit internal yaitu:
“Tujuan Audit Internal adalah untuk membantu semua pimpinan perusahaan (manajemen) dalam menyelesaikan tanggung jawabnya
dengan memberikan analisa, penilaian, dan komentar mengenai kegiatan pemeriksaan.”
Terdapat dua tujuan atau sasaran dilakukannya aktivitas audit internal, yaitu memberikan pelayanan kepada organisasi seperti penilaian yang independen atas segala aktivitas di dalam suatu perusahaan dan memberikan rekomendasi kepada top management untuk memperbaiki kelemahan-kelemahan yang terdapat dalam struktur pengendalian intern dalam rangka meningkatkan efisiensi, efektivitas dan keekonomisan kegiatan operasi perusahaan (Alfred F. Kaunang, 2013:5).
Selain tujuan dan sasaran, adapun tanggung jawab auditor internal menurut Tunggal (2012:21), yaitu menyusun dan melaksanakan rencana audit internal tahunan, menerapkan program audit internal, mengevaluasi pelaksanaan internal control dan sistem manajemen risiko sesuai dengan peraturan perusahaan serta memberikan saran perbaikan dan informasi tentang aktivitas yang diperiksa manajemen.
Ruang lingkup audit internal yakni penilaian yang sistematis dan objektif yang dilakukan auditor internal terhadap operasi dan pengendalian dalam organisasi untuk menentukan keandalan informasi keuangan, pengidentifikasian risiko, kebijakan dan prosedur internal, sumber daya telah dimanfaatkan secara efisien dan ekonomis serta pencapaian tujuan perusahaan yang efektif (Sawyer’s, 2009:10).
Menurut Hery (2017:239) aktivitas audit internal digolongkan menjadi dua yakni financial auditing dan operational auditing sebagai berikut:
1) Financial Auditing.
Audit laporan keuangan ini adalah pengauditan oleh auditor eksternal terhadap laporan keuangan kliennya serta memberikan opini mengenai laporan keuangan apakah telah disajikan sesuai dengan prinsip-prinsip yang berlaku. Aktivitas auditing ini meliputi pengecekan atas kebenaran data keuangan, mencegah terjadinya kecurangan dan menjaga harta perusahaan. Audit keuangan juga berusaha memverifikasi adanya aset dan memastikan bahwa aset tersebut telah mendapatkan pengamanan yang tepat.
2) Operational Auditing.
Audit operasional merupakan penelaahan secara sistematik aktivitas operasi perusahaan untuk mencapai tujuan tertentu.
Pengidentifikasian lebih difokuskan pada bidang operasional untuk dapat memberikan saran perbaikan dalam cara kerja, kebijakan- kebijakan, standar-standar dan sasaran sistem pengendalian.
Pemeriksaan ini meliputi semua operasi perusahaan dan tidak membatasi diri hanya pada bidang akuntansi dan keuangan.
Untuk menjaga perilaku dan standar praktik pelaksanaan pekerjaan audit internal, Konsorsium Organisasi Profesi Auditor Internal menerbitkan Standar Profesi Auditor Internal (SPAI). Standar Profesi Audit Internal ini merupakan salah satu dari Pedoman Praktik Audit
Internal (PPAI), yang diharapkan menjadi landasan auditor internal untuk menjalankan fungsinya secara profesional.
Standar Profesi Audit Internal (SPAI) terdiri atas Standar Atribut, Standar Kinerja dan Standar Implementasi (SPAI, 2013):
a) Standar Atribut
Standar Atribut merupakan karakteristik organisasi, individu, dan pihak- pihak yang melakukan kegiatan audit internal.
1. Tujuan, Kewenangan, dan Tanggungjawab
Fungsi audit internal harus dinyatakan secara formal dalam Charter Audit Internal, konsisten dengan Standar Profesi Audit Internal (SPAI), dan mendapat persetujuan dari Pimpinan dan Dewan Pengawas Organisasi.
2. Independensi dan Objektivitas
Fungsi audit internal harus independen dan objektif dalam melaksanakan pekerjaannya. Jika fungsi audit internal memiliki akses komunikasi yang memadai terhadap Pimpinan danDewan Pengawas Organisasi maka diyakini independensi akan meningkat.
3. Keahlian dan Kecermatan Profesional
Auditor Internal harus memiliki keterampilan, pengetahuan dan kompetensi yang dibutuhkan untuk melaksanakan tanggung jawab perorangan yang dapat dilakukan melalui pengembangan profesional yang berkelanjutan.
4. Program Jaminan dan Peningkatan Kualitas Fungsi Audit Internal
Penanggungjawab Fungsi Audit Internal harus mengembangkan dan memelihara program jaminan dan peningkatan kualitas yang mencakup fungsi audit internal dan secara berkala memonitor efektivitasnya.
b) Standar Kinerja
Standar Kinerja terdiri dari pelaksanaan audit mulai dari perencanaan sampai dengan pemantauan tindak lanjut. Standar Atribut dan Standar Kinerja diterapkan untuk seluruh penugasan audit internal.
1. Pengelolaan Fungsi Audit Internal
Fungsi audit internal harus dikelola secara efektif dan efisien sehingga dipastikan kegiatan fungsi tersebut memberikan nilai tambah bagi organisasi. Hal tersebut dapat dilakukan dengan cara menyusun perencanaan yang relevan, menetapkan kebijakan dan prosedur, mengkomunikasikan rencana audit, pengelolahan terhadap sumber daya, dan menyampaikan laporan kepada pimpinan dan dewan pengawas.
2. Lingkup Penugasan
Fungsi audit internal ialah melaksanakan evaluasi dan memberikan masukan terhadap peningkatan proses
pengidentifikasian risiko, pengendalian, dan proses tata kelola secara sistematis, teratur dan menyeluruh.
3. Perencanaan Penugasan
Auditor internal harus mengembangkan dan mendokumentasikan rencana untuk setiap penugasan yang meliputi tujuan, ruang lingkup, sasaran, waktu, alokasi sumber daya, dan program kerja penugasan. Dalam merencanakan penugasan, auditor internal harus mempertimbangkan beberapa hal seperti target kegiatan yang diperiksa, mekanisme pemeriksaan yang digunakan, risiko signifikan atas kegiatan, kecukupan dan keefektifitas pengelolaan risiko.
4. Pelaksanaan Penugasan
Auditor internal harus menelaah informasi, menganalisis, dan mengevaluasi informasi yang memadai. Setiap penugasan harus dilaksanakan dengan tepat demi tercapainya sasaran, terjaminnya kualitas, dan meningkatnya kemampuan pegawai.
5. Komunikasi Hasil Penugasan
Hasil penugasan harus dikomunikasikan auditor internal secara tepat waktu. Komunikasi harus memenuhi sasaran dan lingkup penugasan, saran-saran dan rencana tindakannya yang disampaikan baik tertulis maupun lisan harus akurat, objektif, jelas, lengkap, dan tepat waktu.
6. Pemantauan Tindak-lanjut
Penanggungjawab fungsi audit internal harus menyusun dan mengevaluasi sistem untuk memonitor review hasil penugasan yang telah disampaikan kepada manajemen.
7. Resolusi Penerimaan Risiko oleh Manajemen
Setelah manajemen senior memutuskan untuk menanggung risiko residual yang sebenarnya tidak dapat diterima oleh organisasi maka penanggungjawab fungsi audit internal harus mendiskusikan dengan manajemen senior dan dilaporkan kepada pimpinan dan dewan pengawas organisasi jika diskusi tersebut tidak menghasilkan keputusan yang memuaskan.
c) Standar Implementasi.
Hanya berlaku untuk satu penugasan. Standar Implementasi yang akan diterbitkan dimasa mendatang adalah standar implementasi untuk kegiatan assurance (A), standar implementasi untuk kegiatan consulting (C), standar implementasi kegiatan investigasi (I), standar implementasi Control Self Assessment (CSA).